
Článek pochází z epravda.com.ua
K hackerskému útoku v noci z 13. na 14. ledna na více než 15 veřejných webech došlo kvůli zranitelnosti systému pro správu obsahu webu, která byla známá od května 2021.
Pravděpodobně se útok odehrál centrálně přes jednu soukromou IT společnost, která všechny tyto stránky vytvořila. Scénář útoku na státní informační zdroje připomíná kybernetický útok z roku 2017 prostřednictvím softwaru MEDoc.
Kybernetický útok
Webové stránky ukrajinských organizací se opět staly obětí hackerských útoků. Tentokrát útočníci zasáhli vládní agentury.
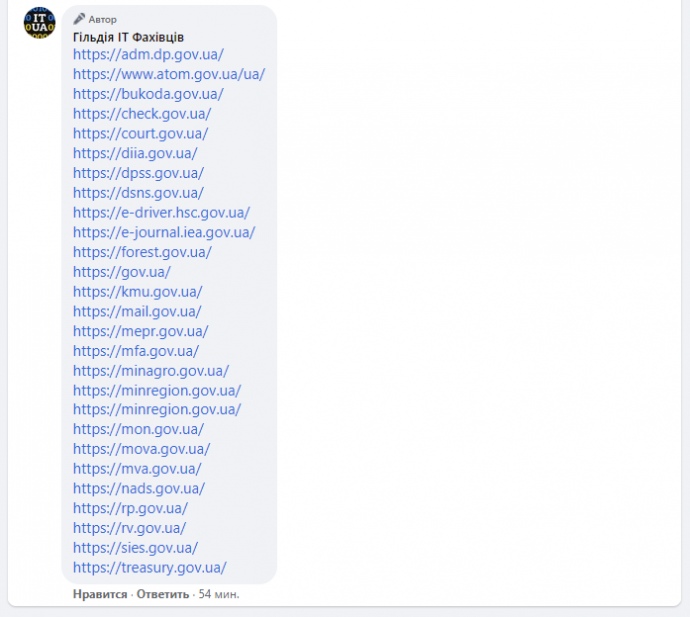
V noci z 13. na 14. ledna Diya, weby Státní záchranné služby, Ministerstva zahraničních věcí, Ministerstva zdravotnictví, Ministerstva školství, Ministerstva mládeže a tělovýchovy, Ministerstva energetiky, Ministerstva vnitra. Agrární politika, kabinet ministrů, státní pokladna a další orgány byly hacknuty.
Napadeny byly i stránky národní banky, ale podle regulátora byly všechny pokusy zneškodněny.
Hackerský útok neovlivnil práci vládních agentur, alespoň oficiálně. Některé instituce uvedly , že aktuální informace před obnovou IT systémů lze nalézt na stránkách kateder na sociálních sítích.
"Aktuální informace o práci ministerstva financí a obnově webu budou zveřejněny na oficiální facebookové stránce ministerstva financí. Účty pro platby jsou k dispozici na oficiálních webových stránkách státní daňové služby," - uvedl v prohlášení stát státní pokladna.
Na webu ministerstva zahraničních věcí útočníci umístili zprávu v ukrajinštině, ruštině a polštině a zastrašovali uživatele: "Veškerá data v počítači jsou zničena, nelze je obnovit. Všechny informace o vás se dostaly na veřejnost, nebojte se a očekávat nejhorší."
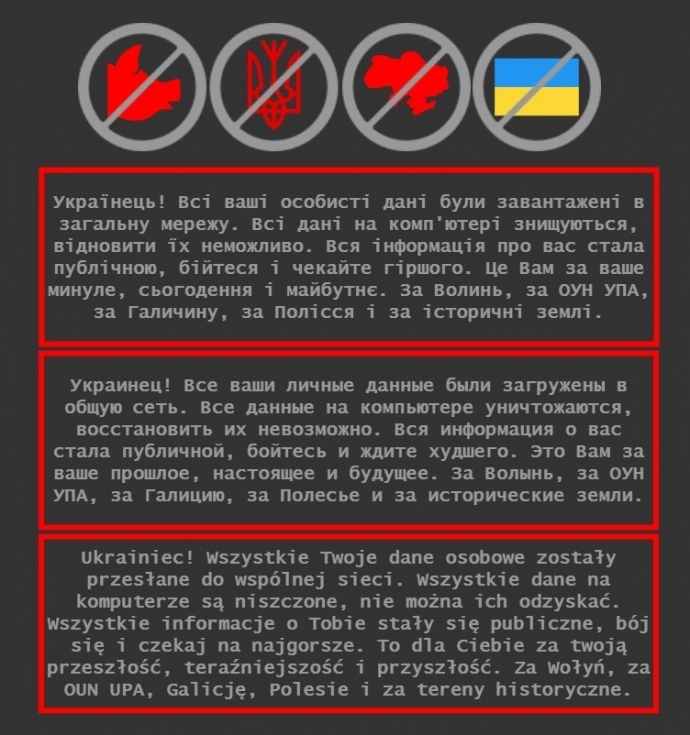
Ve zprávě Ukrajincům, kterou hackeři zanechali na webu ministerstva zahraničí, polská verze uvádí, že ti, kdo ji napsali, nejsou rodilí mluvčí.
Podle European Truth na to upozornili novináři z polského listu Wprost a konkrétní příklady uvedli polští mluvčí v komentáři EP.
Vládní experti tvrdí , že hackerský útok na webové stránky ukrajinské vlády byl proveden z Ruska.
"Tak masivní útok na vládní agentury už dlouho nebyl. Předpokládáme, že ten současný souvisí s nedávnou porážkou Ruska při jednání o budoucí spolupráci Ukrajiny s NATO.
Onehdy Moskva obnovila vojenská cvičení poblíž ukrajinských hranic. Hackerské akce proti ukrajinským vládním agenturám mohou být součástí psychologického útoku na Ukrajince,“ uvedlo Centrum pro strategickou komunikaci a informační bezpečnost.
Ruskou stopu podle centra naznačuje chronologie zpráv. Nejprve se informace objevily na sociálních sítích, poté - v „odtokových nádržích“ a poté byly aktivně šířeny ruskými publikacemi.
Ministerstvo pro digitální transformaci uklidňuje : "Práce většiny napadených státních zdrojů byla již obnovena. Obsah stránek zůstal nezměněn, nedošlo k úniku osobních údajů. Ostatní stránky budou v nejbližší době pokračovat."
Incident vyšetřovala Bezpečnostní služba Ukrajiny, Státní speciální komunikační služba a Národní policejní oddělení kybernetické policie. Nyní shromažďují digitální důkazy.
"Otázka zahájení trestního stíhání podle § 361 ("Neoprávněné zasahování do práce počítačů, automatizovaných systémů, počítačových sítí nebo telekomunikačních sítí") trestního zákoníku je v řešení," uvedl odbor kybernetické policie.
Jak hackeři napadli Ukrajinu dříve
prosince 2015
23. prosince 2015 tři neidentifikovaní hackeři použili software BlackEnergy Trojan k deaktivaci části ukrajinského energetického systému.
Zaútočili na počítače Prykarpattiaoblenerho. V důsledku toho bylo odstaveno téměř 30 rozvoden. Asi 230 000 občanů bylo bez proudu jednu až šest hodin.
prosince 2016
Organizovaná skupina hackerů pronikla do telekomunikačních sítí ministerstva financí, státní pokladny a penzijního fondu. Vypnula řadu počítačů a zničila kritické databáze týkající se práce Státní pokladny a Penzijního fondu.
Ukrajina prohrává v kybernetické válce. Hackeři útočí na veřejné finance
V důsledku toho Státní pokladna a Penzijní fond zablokovaly 7. prosince 2016 povinné platby ve výši stovek milionů hřiven. Platby se zpožďovaly nebo neproběhly vůbec, nefungovaly weby ministerstva financí a státní pokladny.
prosince 2016
Dne 17. prosince 2016 byla v důsledku útoku na část ukrajinské energetické sítě odpojena pětina kyjevské aglomerace spolu s kyjevskou PSP. Odpojení části kyjevské elektrické sítě trvalo jednu hodinu.
Blackout v Kyjevě: co hrozí kybernetickým útokem na kyjevskou elektrickou síť a kdo za ním stojí
června 2017
V předvečer Dne ústavy největší kybernetický útok v historii Ukrajiny na počítačové systémy finančních institucí, energetických společností, médií, dopravy a infrastruktury, telekomunikačních sítí a dalších velkých organizací.
Tohle je válka: Ukrajinou otřásl největší kybernetický útok v historii
Jakmile byl virus Petya.A v počítači, zašifroval všechna data a požadoval zaplatit 300 $ v kryptoměně Bitcoin. Po převodu financí útočníci slíbili zaslání klíče k šifře.
Kybernetický útok zasáhl více než sto společností. Mezi nimi jsou Oschadbank, Ukrposhta, Nova Poshta, Ukrenergo, Ukrtelecom, Ministerstvo infrastruktury, Ministerstvo energetiky a uhelného průmyslu, Channel 24, Inter a First National TV Channels.
Jak byla napadena Ukrajina: starý nový hack
První spekulace o tom, jak se hackerům podařilo provést kybernetický útok, zveřejnila americká novinářka Kim Zetter. Důvodem by mohla být zranitelnost redakčního systému October CMS, která byla objevena v květnu 2021.
O pár hodin později se na webu SBU objevila zpráva o kybernetickém útoku s doporučeními orgánů činných v trestním řízení, jak zranitelnost eliminovat. Specialisté navrhují "Aktualizovat OctoberCMS na nejnovější verzi (alespoň 472)".
Říjen je open source redakční systém (CMS). Jeho první vydání proběhlo 15. května 2014. Systém využívají zejména Toyota, KFC a Nestle. Říjen je oblíbený zejména u uživatelů ve Spojených státech, Rusku, Švýcarsku, Polsku, Nizozemsku a Spojeném království.
Napadené státní stránky byly postaveny na CMS October kyjevskou IT společností Kitsoft (Computer Information Technologies LLC), která se specializuje na vytváření IT produktů pro vládní agentury a podniky.
V listopadu 2021 vyšlo najevo , že společnost vyhrála výběrové řízení na vývoj jednotného státního portálu elektronických služeb zadaných státním podnikem „Action“ v hodnotě 38,4 milionů UAH.
Předmětem výběrového řízení je vývoj nových a modernizace stávajících komponent „Akce“ s rozšířením softwarových a hardwarových možností a sjednocení komplexu v rámci bezpapírové digitalizace.
Část prostředků, 12,7 milionu UAH, byla v roce 2021 přidělena ze státního rozpočtu. Kitsoft by měl všechny práce dokončit do konce roku 2022. Stránky Kitsoftu také nefungují.
Uložení do mezipaměti stránky společnosti Google však ukázalo, že společnost Computer Information Technology Ltd. vytvořila internetové zdroje pro téměř 40 vládních agentur, institucí a organizací. Mezi nimi jsou následující.
- Stavební služby SS1 v "akci".
- Nový design webu Nejvyšší rady.
- "Action" - platforma pro veřejné služby online.
- Pojistka v aplikaci "Akce".
- „Dávky v nezaměstnanosti“ na portálu „Akce“.
- „e-Harbor“ (elektronická kancelář námořníka).
- "Je to dítě."
- Fond sociální ochrany zdravotně postižených.
- Ministerstvo mezinárodních záležitostí.
- KP "Kyivteploenergo".
- antimonopolní výbor.
- Doněcká oblastní státní správa.
- Národní výbor pro sport zdravotně postižených.
- Ministerstvo pro agrární politiku a výživu.
- Státní služba pro námořní a říční dopravu.
- Státní pokladna.
- Ministerstvo pro záležitosti veteránů.
- Vládní portál.
- Systém návrhu státních míst Ukrajiny.
- Ukrajinské státní středisko rádiových frekvencí.
- Ministerstvo školství a vědy.
- Ministerstvo ekologie a přírodních zdrojů.
Podle otevřených registrů vyhrál Kitsoft v říjnu až listopadu 2021 tři výběrová řízení státního KP „Hlavní informační a výpočetní centrum“ v hodnotě od 1,3 milionu UAH do 4,4 milionu UAH.
Kitsoft pracuje v oblasti počítačového programování od roku 2007 pod vedením a hlavním ze dvou příjemců Alexandrem Efremovem.
Komentáře odborníků na kybernetickou bezpečnost
Andriy Baranovich, Sean Brian Townsend
- Na jakém principu byla vybrána místa pro útok?
- Princip je velmi jednoduchý: všechny fungovaly na stejné neaktualizované verzi softwaru.
V květnu 2021 zjistila zranitelnost a za sedm měsíců nebylo žádné z ministerstev a agentur, které zaútočilo, schopno software aktualizovat.
Ještě více: pokud byl software správně nakonfigurován, pak byste jej nemohli ani aktualizovat – zranitelnost by nefungovala. Software však nebyl nakonfigurován ani aktualizován.
- Kdo měl nastavit a aktualizovat stránky?
- Vše závisí na tom, jak vládní agentury uzavřely smlouvy. Mám podezření, že ministerstvo objedná web, zhotovitel ho vytvoří, nainstaluje, nakonfiguruje a je hotovo, za podporu webu neplatí.
Nenacházím jiný důvod, proč se software v centrální vládě sedm měsíců neaktualizuje, když se ví, že je v něm díra.
- Proč byl útok úspěšný?
- Protože seznam zranitelností Říjnový CMS je veřejně dostupný. Informace o tom, jaké zranitelnosti existují v daném sestavení (verze softwaru - EP ) a jak je lze použít, jsou otevřené.
- Jak by se mělo takovým útokům v budoucnu předcházet?
- K takovým útokům dochází z důvodu naprosté nezodpovědnosti. Naši zákonodárci a exekutiva létají v oblacích, sní o kybernetické válce, vymýšlejí některé zcela neproveditelné kybernetické strategie.
Místo toho stačí plnit základní povinnosti, tedy udržovat všechny tyto informační systémy.
Pokud není nikdo, kdo by tyto povinnosti plnil , pak je prostě potřeba tyto IT systémy vypnout a přejít k papírování. Protože počítačový systém v nekontrolované podobě nemůže existovat.
Ať si najmou administrátory, ať hledají dodavatele, kteří budou tyto systémy obsluhovat. A pokud stačí nainstalovat jednou, a pak to bude, jak to bude - vše skončí katastrofou.
- Jak hodnotíte informační efekt zveřejnění provokativních informací o hacknutých zdrojích?
- Motivy sušenek jsou jasné. Chtějí se rozhádat mezi Ukrajinou a Polskem, protože text je přeložený do polštiny, psaný o původních haličských zemích.
Zde vše závisí na reakci ministerstev zahraničních věcí Ukrajiny a Polska. Každému je jasné, že nejde jen o polské hackery. Mohou to být hackeři z Ruska nebo Běloruska.
Osobně se stydím, že polovina vlády byla před půl rokem zaplavena zranitelností veřejnosti. To znamená, že v kybernetické bezpečnosti se náš kůň přes všechna prohlášení úřadů nepovaloval.
Laura Galante, americká konzultantka pro kybernetickou bezpečnost: Rusko je připraveno zaútočit
Nikita Knysh, zakladatel a generální ředitel společnosti HackControl
- K hacknutí webových zdrojů došlo kvůli zranitelnosti v CMS, která byla známá od května 2021. My na ministerstvu pro digitální transformaci ale věříme, že problematika kybernetické bezpečnosti je poněkud přeceňována a vidíme výsledky.
Pokud jde o zabezpečení, rozhraní webu (změna obsahu hlavní stránky) neobsahuje žádné zásadní problémy. Pokud by hacker chtěl jiný efekt, mohl změnit soubory uvnitř systému. Stránka však plní pouze úvodní funkci.
Tento kybernetický útok pouze znovu zcela zdiskredituje ukrajinský systém kybernetické bezpečnosti. Chci vzkázat lidem, kteří to udělali, moc děkuji, že opět ukázali, jak je u nás všechno "děravé".
Když za námi přišla kybernetická policie, řekli jsme, že jsou velké problémy s kyberbezpečností státních zdrojů, nabídli jsme, že je zdarma otestujeme. Varovali jsme, že v případě války budou stejným způsobem následovat zprávy o těžbě institucí, organizací a zařízení kritické infrastruktury.
Vše je jasné podle scénáře, na který adekvátní lidé všechna ministerstva předem upozornili.
Nejprve dochází k útoku, jehož účelem je vyčerpat všechny prostředky donucovacích orgánů v Kyjevě, tedy falešné miny. Dalším krokem je šíření paniky, tedy provádění speciálních informačních operací. To vše je součástí hybridní války.
Dnes zřejmě proběhla druhá část speciální informační operace. Jeho cílem je ukázat, že vaše kybernetická bezpečnost je nulová. A třetí část je obvykle totální invaze. V každém případě tomu tak bylo v roce 2014.
Toto je standardní metodika, kterou používají Rusové a Bělorusové.
Zdůrazňuji, že jde jen o veřejné ponížení. Má to vliv na kritickou infrastrukturu? Ne. Web lze obnovit ze zálohy a opravit zranitelnost do 15 minut.
Jak zajistit ochranu? Jelikož máme vše centralizované, musíme decentralizovat správu IT systémů.
