
Článek pochází z thesmokinggun.com
12. srpna - e-mailu od společnosti Google přišel v 4:09 dne 22. března a obsahovala zlověstnou výstrahu pro jeho příjemce, William Rinehart, v kádru se prezidentské kampaně Hillary Clintonové.
"Někdo má své heslo," prohlásila e-mailové jeho předmět. "Někdo se právě používá heslo, aby se pokusili přihlásit ke svému účtu Google," varoval zprávu, která oznámila, že pokus o vpád pochází z IP adresy na Ukrajině.
Zatímco "Gmail Team" radil Rinehart, že Pokus o přihlášení byl zastaven, bylo mu řečeno, "byste měli okamžitě změnit heslo."
Když dostal zprávu - který nesl adresu [email protected]--Rinehart byl na Havaji připravuje na 26. března demokratické prezidentské správního výboru. Zkušený organizátor, Rinehart, 33, který dříve pracoval pro Nadaci OSN, prezidentské kampaně Baracka Obamy, a Organizace pro Ameriku, který byl tvořen postavit nejprostších podporu pro legislativní agendy Obamy.

Ve snaze zmařit jakékoliv budoucí ukrajinské pokusy o krádež Rinehart následoval návrh Googlu a klikne na červenou krabici s nápisem "Změnit heslo". Poté byl převezen do log-in stránce Gmailu, kde podle návodu, když zakódováno v jeho pověření.
Dokud byl kontaktován tento měsíc The Smoking Gun, Rinehart nedal, že Google upozorní druhý myslel. To seděl pohřben v jeho složce Doručená pošta, jen jeden z desítek tisíc zpráv se nikdy neobtěžoval odstranit.
Vyzbrojeni důkaz, že Gmail účet Rinehart je bylo napadení na konci března - pravděpodobně jako součást podezření na ruské zpravodajské operace, která cílené národní výbor Demokratická - reportér požádal Rinehart hledat všechny zprávy, které se mu dostalo měsíc od Googlu.
V krátké době, Rinehart leží e-mail March 22 a rozdělil zprávy - spolu s jeho úplné informace hlavičky - s TSG.
Analýza tohoto e-mailu - který byl součástí širšího "spear phishing", který je zaměřen na staffers Clinton kampaň - odhalila nové podrobnosti o nezákonné činnosti, která je nyní předmětem sondy FBI.
Navíc TSG vyšetřování odhalil nové podrobnosti o vniknutí do systému, řádění, který nedávno podnítil Obama citovat odborníky, kteří mají svázané Rusko, aby nelegálních nájezdy. Pro jeho část, kampaň Clinton naznačil, že hacking byl ruský pokus ovlivnit prezidentské volby (ve  prospěch Donald Trump, A Vladimir Putin stan).
A zatímco demokraté se může jevit jako oběti Jediným trestným činem, TSG zjistil, že mnohé prominentní republikáni a GOP skupiny se také staly terčem.Tyto hackerů oběti patří John McCain, Lindsey Graham, Michele Bachmannová, různé státní republikánské strany, stejně jako rozmanité kandidáty GOP, PAC a konzultanty.
Stejně jako u Rinehart, žádná z republikánských obětí oslovených TSG si byl vědom, že jejich webové stránky a e-mailové servery byly ohroženy na nějakém místě v uplynulém roce.
* * *
Rinehart byl jedním z desítky staffers Clinton kampaně a zaměstnanců DNC cílených v "spearphishing" úsilí, které bylo označeno - po faktu - výzkumníky sSecureWorks , bezpečnostní firmy najat DNC vyšetřovat hacking svých počítačových systémů.
Zatímco úspěšnost ilegální manévr je neznámá, zdá se pravděpodobné, že některé cíle byly podvedeni Gmail podvod. V pozdním červnu, TSG hlášeno , že Sarah Hamilton, je Clinton kampaň lis poradce, měl její účet Gmail porušena.Stejně jako Rinehart, Hamilton byl podveden podvodného varování výstražného Google zámořského pokusu o přihlášení do hotelu.
TSG se dozvěděl o Hamilton hack z "Guccifer 2.0" údajná "hacktivist", který nejprve kontaktoval místo na 15. června nárokovat zásluhy za útok DNC a sdílet sortiment purloined dokumentů demokratické strany.
V úvodní e-mailu - který přišel den poté, co Washington Post hlášeny DNC vniknutí - "Guccifer 2,0" řekl, že "byl v sítích DNC je" téměř rok a měl za předpokladu, že "hlavní části papíry, tisíce souborů a e-maily, dal jsem Wikileaks. "Dne 22. července Wikileaks publikoval téměř 20.000 ukradených DNC e-maily, na zveřejnění, které spustily rezignaci předsedy strany je, CEO, CFO a ředitel komunikace.
V e-mailech, "Guccifer 2,0" prohlašoval, že je rumunský státní a naježil, když TSG příběh se odkazoval na něj jako zloděj. "Přestaň mi říkat vandal," napsal."Nejsem zločinec Jsem bojovník za svobodu."
Několik skupin zabezpečení se domnívali, že "Guccifer 2,0" je ruský vynález, je humbuk muž úkol propagace trestných činů, které byly skutečně spáchaných kvalifikovaných vládní hacking skupiny. Zatímco on popisoval sebe v e-mailů jako "neznámého hacker s notebookem" a nepřítel "všech Iluminátů a bohatých rodů, které se snaží vládnout vlády", "Guccifer 2.0" působila spíš jako tiskové Flack, slibující "Exkluzivní" a tlačí novináři dělat příběhy založené na odcizených dokladů nesoucí malou zpravodajskou hodnotu.

Při kontrole e-maily odeslané "Guccifer 2.0" - včetně 25 zpráv poskytovaných TSG - výzkumníci ThreatConnect , Virginie, založeného kybernetické firmy, určoval, že on obvykle spojena s řadou hořáku e-mailových účtů přes ruský virtuální privátní sítě (VPN) jako způsob maskování jeho totožnost. Na třech příležitostech, "Guccifer 2,0" navázal kontakt s TSG přes Miami, Florida IP adresy připojeného k ruské společnosti Elite VPN služby. ThreatConnect, kterývyšetřoval nedávné řádění hacking, dnes zveřejnila novou analýzu vývoje na tomto zločinném přední straně.
Přestože "Guccifer 2.0" Pravidelně poskytované dokumenty udeřil při porušení DNC, napsal z účtu AOL France dne 27. června nabídkami, "výlučný přístup k některým uniklých e-maily" od Clintona zaměstnanců. V navazujícím zprávě, vandal - jehož e-mailový účet nese název "Stephan Orphan" - nabídl sbírku materiálu, který byl "součástí velkého archivu, který obsahuje Hillary Clintonová Personál korespondenci."
Ale místo připojení dokumentů k e-mailu, nebo bude uveden odkaz ke stažení na webu pro sdílení souborů (jak předtím udělal), "Guccifer 2,0" řekl TSG, že materiál bude k dispozici přes DC úniky , webové stránky popsal jako "sub projektu" Wikileaks. Ve skutečnosti, DC Úniky nemá žádnou souvislost vůbec s Wikileaks nebo Juliana Assange.
"Guccifer 2,0" napsal, že on měl "požádal DCleaks" na "uvolnit část" korespondence zaměstnanců, ale "s uzavřeným přístupem." Poté, co nabízejí poskytnout TSG si 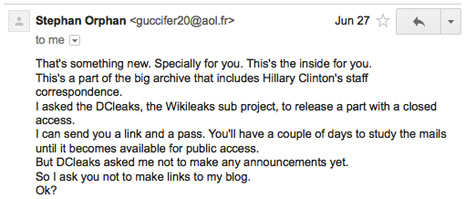 heslo, pomocí kterého přístup k materiálu na DC úniky, " Guccifer 2,0 "tvrdil, že DC Úniky" mě požádal, aby nebyly činěny žádné oznámení dosud. "A dodal:" ptám se vás, aby odkazy na svém blogu. OK?"
Po TSG přijal jeho nabídku, "Guccifer 2,0" e-mailem hesla, která poskytla přístup k e-mailů a dokumentů odcizených od Sarah Hamiltona účtu Gmail třemi měsíci."Dejte mi vědět svůj názor. bude pokračovat ... "napsal.
Hamilton záznamy zveřejněné na DC úniky za předpokladu, do značné míry bezvýznamné podívat na logistické detaily kampaně Clinton a jeho lisu. Ve 28. června článek o "spear phishing" útoku na Hamiltona, TSG poznamenat, že reportér se dozvěděl o Hamilton hack z "Guccifer 2.0." Ten příběh nezmínil DC úniků nebo že "Guccifer 2,0" poskytl heslo do novorozenec webové stránky.
Dne 29. června, "Guccifer 2,0" napsal hledá korekci. "Zdá se, že lidé si myslí, to byl já, kdo hacknut Hamiltona," uvedl. "To není správné. Právě jsem vám poslal odkaz. Netvrdím, že je to moje práce! Nepotřebuju slávu někoho jiného. "
V následné korespondenci, "Guccifer 2,0" netlačili dále korekci a ignoroval otázky o tom, kdo naboural Hamilton (na snímku dole), a jak si uvědomil,  z ukradených e-mailů, které se záhadně objevily na temném webových stránkách.
TSG je kontakt s "Guccifer 2.0" skončila na 4. července, když e-mailem dvou DNC dokumenty spolu s pozdravu "šťastný Den nezávislosti!"
Je-li "Guccifer 2,0" napsal koncem června představit TSG do DC úniky, webové stránky sotva byli on-line za tři týdny, podle údajů sledování. DC nevrací Twitter a Facebook účty debutoval 8. června, v den, kdy se zdá, že spustila místo sám. I když nikdo jiný slyšel DC úniky, "Guccifer 2,0" Museli nějak není jediný objevil místo, ale měl výsady, které mu umožnilo poskytnout TSG s přístupem na úseku heslem chráněné lokality.
Na jeho "O" stránky, DC Úniky sama sebe popisuje jako "nový projekt úroveň" zavázala k odhalení "tuk kočky Wall Street, průmyslové barony a zástupci nadnárodních korporací", který pohltí všechny zdroje a podřídit všech trzích. "Při spuštění webu řídké nabídky zahrnuty dokumenty napadeny z otevřené nadace George Sorose společnost a e-maily ukradené z účtu Gmail Philipa Breedlove, nedávno vysloužilý americký generál, který sloužil jako vrchního velitele spojeneckých sil NATO.
DC nevrací poznamenává, že Soros je "pojmenované jako architekt a sponzor téměř každé revoluce a převrat na celém světě za posledních 25 let." Na post na Facebooku, místo hlásil, že napadený dokumenty odhalily plány Sorose na podporu opoziční hnutí na Ukrajině , Rusko, Gruzie, Arménie a dalších zemí ", kde se Spojené státy snaha prosazovat své zájmy."
Nejvíce ničím novým Breedlove e-mailů zaměřených na vojenský velitel v zadní kanál pokusí získat podporu pro více agresivní americký postoj vůči Rusku ve světle vojenské krize na Ukrajině. Bilance Breedlove své e-maily, nicméně, zapojit ho vyměňovat korespondenci se starými kamarády Air Force s výzvou příznaky, jako duch, Cobra, červ, tuňák, a Horndog.
Zatímco DC netěsnosti majitelé tvrdí, že "američtí hacktivists," místo obsahuje některé liché phrasings. Hillary Clintonová je identifikován jako "nejpravděpodobnější kandidát na prezidenta Demokratické strany", zatímco sbírka newsclips kampaně je popisován jako "mediální zprávy z electional zaměstnanců Hillary Clintonové."
Podle záznamů domény se dcleaks.com adresa byla zapsána v polovině dubna přes malý web hosting společnost v Rumunsku. Místo samo o sobě stopy zpět na IP adresu v Kuala Lumpur, Malajsie. V sérii e-mailů v průběhu minulého týdne, DC Úniky již odpovídal TSG prostřednictvím účtu Gmail ve jménu "Steve Wanders."
Vzhledem k tomu, přičemž za předpokladu, heslo "Guccifer 2.0" TSG monitorovala DC úniků za další důkaz, že pozemek je používán jako výřezem pro kliky za DNC o vniknutí do systému a "spear phishing" zaměřené na pracovníky Clinton kampaně.
Koncem minulého měsíce, DC Úniky přidal novou položku do svého "portfolio" nebo "nejnovější netěsnosti." Vedle portrétu Hamilton, fotka Rinehart se objevil.Po umístěním kurzoru nad obrázkem se slova "Protected: William E. Rinehart" objevil. Kliknutím na fotografii přivedla návštěvníka na stránku sign-in vyžadují heslo
V 1.srpna přímá zpráva na DC Úniky Twitter účet, TSG hledal příležitost prohlédnout si kolekci Rinehart. V odpovědi o dva dny později, DC Úniky napsal: "my vám mohl dát heslo, ale chtěli bychom mít článek v TSG když jsou publikovány materiály." DC Úniky za předpokladu, heslo poté, co TSG odpověděl, že by to příběh if přezkoumání dokumentů ukázal jim být ničím novým.
Zkouška z Rinehart e-maily ukázala, že trval několik let a obsahovala druh světské detaily kampaně vidět v ukradeném Hamilton korespondence. Rozsah kampaně nečistot, jak to bylo, byl omezen na e-mailu března s předmětem "FYI-Oreos jsou nyní politická otázka". Ve zprávě, v Clinton kádru oznámila, že novinář návštěvě Honolulu kancelář kampaně " všimli Oreos v naší kanceláři a přinesl to na mně. "To byl problém, protože  Nabisco se pohyboval svou výrobu Oreo z 600 zaměstnanců v Chicagu závodu do Mexika.Vzhledem k tomu, Clinton kritizoval plán, e-mailová poznamenal, "pojďme klesat v řadě a pls zdržet se udržet Oreos na očích v naší kanceláři. #optics Mahalo! "
Zatímco zacílení Rinehart (vidět na obrázku vpravo) a Hamilton zřejmě nepřinesla cenné e-maily či dokumenty se cyberthieves by byli schopni kopírovat desítky e-mailových adres - mnoho pracovníků Clinton kampaně. Tyto čerstvé adresy pravděpodobné, že by byly zaslány "spear phishing" e-maily, stejně jako ty, které napálil Rinehart a Hamilton.
Když TSG kontaktoval Rinehart začátkem tohoto měsíce, nevěděl Gmail hack.Ani ví, že jeho fotografie byla na stejnosměrných netěsnosti a že stránky zinscenoval své ukradené e-maily pro budoucí zveřejnění. Na žádost Rinehart to, TSG mu heslo, které nám poskytlo DC úniky, aby mohl zkontrolovat materiál zvedl ze svého e-mailového účtu.
Zatímco falešnou 22.března výstraha se podíval na své tváře jako legitimní sdělení Googlu, vyšetření TSG plného záhlaví e-mailové to - změť téměř 6000 znaků - ukázal, že to bylo skutečně poslán do Rinehart z e- mailový účet na Yandex.com, se sídlem v Moskvě poskytovatele e-mailu.
záhlaví e-mailové je také obsahoval zkrácenou bit.ly odkaz, který vzal Rinehart k falešným Gmail přihlašovací stránka, když kliknete na červené "Změna hesla" pole ve zprávě. Bit.ly odkaz se kondenzuje 305 znaků url, která zahrnovala tento řetězec: ". Myaccount.google.com-securitysettingpage"
Zdlouhavý url zahrnovala .ml příponu, což znamená, že doména použita v publikaci "spear phishing" operace byla zapsána v republice Mali. Přehled hlavičky od ThreatConnect zjištěno, že falešné stránky Gmail byla spojena s IP adresou v Německu. Když výzkumníci této společnosti přezkoumání německé hostitele, našli několik dalších domén, které byly podobné ve struktuře k jednomu pohřben v 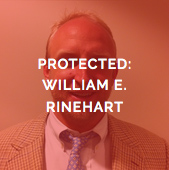 e-mailu Rinehart. Ale místo toho, Mali, přípony pro Rovníková Guinea, Středoafrické republice, a Tokelau, vzdálené skupině Jižní Pacifik atolů, byly pozorovány.
V době psaní tohoto, že Rinehart e-maily na DC úniky zůstávají chráněn heslem. Anonymní provozovatelé webu vypadat zaujati plány nahrát další dokumenty Soros. V e-mailu zaslaném včera od DC Úniky Gmail účet, místo dal TSG si Trumpian ujištění o novém materiálu: "Bude to velký."
Na otázku, zda se minulý týden DC Úniky měl nějakou spojitost s aktéry odpovědnými za hacky kampaně DNC a Clinton, "Steve Wanders" odpověděl: "Máme vlastní zdroje. Nemáme žádnou souvislost k těmto netěsnosti. "On také popřel jakékoliv vazby na Wikileaks a prohlásil, že" přání, aby se naše země lepší je naše motivace. Nebojíme se být stíhán. Jen ať se nás snaží najít :). "
V odpovědi na otázku o TSG "Guccifer 2.0", "Wanders" řekl: "Nemáme žádné vazby s tím klukem."
Při výměně 8. srpna TSG zeptal, jak DC Úniky by mohlo mít žádné vazby na "Guccifer 2,0", protože poskytoval TSG s heslem k netěsnosti místě DC.Nemluvě o účtu hackera poskytovat DC Úniky se Hamilton e-mailů a směrů udržovat "uzavřený přístup" k materiálu.
DC Úniky odezva nebyla přesvědčivá.
"Nevíme, jak Guccifer dostal tento pas," tvrdil "potuluje." "Ale je to hacker, víte.Možná, že musíme změnit naše hesla teď :). "Později dodal:" Jasně, jsme slyšeli o aktivitě Guccifer, ale nejsme v kontaktu s tímto klukem. "
* * *
Zatímco e-maily a doklady odcizeny z Sorosem a Breedlove se dostali nějaké reportáže pro DC netěsnosti, místo domy mišmaš ukradených e-mailů, které nabízejí čerstvé důkazy o rozsahu a cílům nedávné politické elipsoidnímu kampaně.
A "portfolio" s názvem "Spojené státy Republikánská strana" obsahuje asi 300 e-maily, které byly odeslány během období pěti měsíců, které končí na konci října 2015.
Přehled této korespondence vyplývá, že široká škála GOP e-mailových účtů byla porušena. Oběti se pohybují od staffers pro senátor John McCain 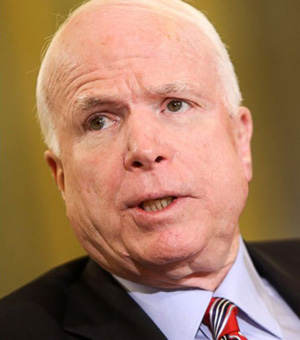 kampaň výboru, aby kandidáta běží pro státní senát ve Virginii. Úředníci se čtyřmi státních organizací republikánské strany - Wyomingu, Connecticut, Rhode Island, Illinois - se korespondence ukraden. E-maily na výbory kampaně senátora Lindsey Graham, Rep. Robert Hurt, a bývalého Rep. Michele Bachmann byly také udeřil. E-maily od řešení kampaně, vedoucí republikánský poradenské firmy a Stop Hillary PAC byly ukradli.
Žádná z obětí oslovených TSG - včetně kampaně McCain a Connecticut GOP, si byli vědomi e-mailové hacking.
Protože se zdálo nepravděpodobné, že hackeři by se zaměřil na takovou širokou škálu jednotlivých republikánských webových stránek a e-mailových serverů, TSG hodnotilo DC netěsností "portfolio" v hledání společného nití. Tato analýza odhalila, že obětováni kampaně, státní strany, PAC, a podniky veškerá smluvně se stejným Tennessee web hosting oblečení.
Firma, Smartech, a její mateřská, AirNet Group , jsou hlavními poskytovateli datových služeb, call centra a web hosting pro desítky republikánských klientů.Od roku 2008 federální volební cyklus, republikánského národního výboru zaplatil společnostem více než 10.500.000 $, podle Centra pro citlivé politice. Firmy udělali práci pro Kdo je kdo postav GOP, včetně Karl Rove, Mitt Romney, George W. Bush, Newt Gingrich a bratři Koch.
Přehled domén na jednom serveru Smartech ve městě Chattanooga ukazuje, že devět z míst, jejichž e-maily byly ohroženy jsou umístěny na tomto serveru.Zvláštní je, že tento server obsahuje také webové stránky pro komik Stephen Colbert je
Super PAC. Zaniklý od roku 2012, Američané pro lepší zítřky, zítra stále udržuje domovskou stránku s fotkou "Ham Rove," jeho pozdě "poradce a hlavní stratég."
Jeff Averbeck, CEO Airnet to, nereagoval na hlasových zpráv zanechaných TSG, stejně jako e-mailové Hledaná komentář o tom, co se zdá být významným rozpis zabezpečení ve společnosti.
webových stránkách firmy uvádí, že chápe "jemnost vašich dat a význam splnění vašich úroveň pohodlí zabezpečení." To je choulostivá data jsou chráněna, společnost zajišťuje, s "bezpečnostními funkcemi, včetně trojitého vrstvené ověřování, sledování 24x7, a re-vykonán betonové zdi, redundantní napájecí rozvodné sítě. "
Zdá se, že "Guccifer 2,0" a jeho temné kohorty nebyly odradit těmi opravdu silnými zdmi.
