
Článek pochází z gazeta.ru
„Rosněfť“ společnost byla silná hacker útok, jak je uvedeno ve svém twitteru.
„Na serverech společnosti provádí výkonný hackerský útok. Věříme, že to nemá nic společného s aktuálními právními postupy, „- uvedl v prohlášení. „Rosněfť“ site v době zveřejnění poznámky byl nedostupný.
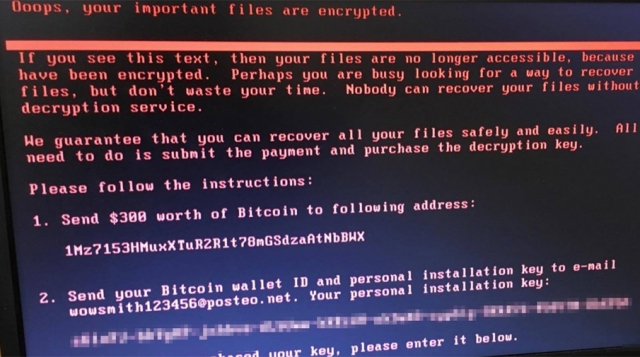
Virus Petya.A na obrazovce infikovaného počítače
Oil Company oznámila, že apeloval na orgány činnými v souvislosti s incidentem. Vzhledem k provozním zabezpečení pracovních činností „Rosněfť“ není porušena a pokračuje normálně.
„Hacker útok by mohl vést k vážným následkům, avšak vzhledem k tomu, že se společnost přestěhovala do záložního systému řízení procesu nebo výroba nebo příprava ropy není zastaven,“ - uvedla firma „Gazety.Ru“.
Varovali, že všichni ti, kteří budou distribuovat neplatná data „budou považovány za komplicové organizátorů útoku a spolu s nimi být zodpovědný.“
Kromě počítače společnosti „Bashneft“ byli nakaženi, řekl „Vedomosti“ . Virus kodér, jako neslavný WannaCry zablokoval všechna data v počítači a chcete přenést zločinci výkupné Bitcoin ekvivalent k $ 300 mm.
Bohužel, toto není jediné, ovlivněné rozsáhlými útoky hackerů - „Saybersekyuriti & Co.“ telegramu kanálu zprávy kibervzlome Mondelēz International (značky Alpen Gold a Milka), Oschadbank, Mars, o nové poště, Nivea, TESA a další firmy.
Autor Aleksandr Litreev kanál uvedl, že virus se nazývá Petya.A a to, co je opravdu jako WannaCry, zasáhla více než 300 tisíc. Počítačů na celém světě v květnu tohoto roku. Petya.A udeří pevného disku a šifruje hlavní tabulky souborů (MFT). Podle Litreeva, virus se šíří v phishingových e-mailů s infikovanými přílohami.
V blogu publikoval článek s informacemi, „Kaspersky Lab“, jak dochází k infekci. Podle autora, virus se šíří hlavně prostřednictvím HR manažerů, jakož i dopisy převlečených za zprávě od kandidáta na konkrétní pozici.
«HR-specialista přijímá falešnou zprávu s odkazem na Dropbox, na kterém prý můžete jít a stáhnout‚životopis‘. Zde je jen odkaz na soubor není neškodný textový dokument, samorozbalovací archiv s příponou EXE », - říká expert.
Po otevření souboru, uživatel vidí „modrá obrazovka smrti“, po kterém Petya.A blokovací systém.
Odborníci společnosti Group-IB řekl „Gazeta.ru“, který nedávno šifra Péťa používaný kobalt Skupina zakrýt stopy cílených útoků na finanční instituce.
Ruští hackeři znovu
Nejvíce postiženy virem Petya.A Ukrajině. Mezi oběťmi - Zaporozheoblenergo, Dniproenergo, Kyjevě Metropolitan, ukrajinské mobilních operátorů Kyivstar, LifeCell a Ukrtelecom, obchodu "Auchan", Privatbank, letiště Boryspil a dalších organizací a struktur.
Total celkem byly napadeny více než 80 společností v Rusku a na Ukrajině.
Ukrajinská Rada zástupce z „lidové fronty“, člen představenstva ministerstva vnitra Anton Gerashchenko řekl, že kybernetický útok na vině ruské tajné služby.
„Podle předběžných informací, organizovaného systému ze strany ruských speciálních služeb. Účelem tohoto kybernetických útoků jsou banky, sdělovací prostředky, „Ukrzaliznytsia“, „Ukrtelecom“. Virus dostane do počítače po dobu několika dní, dokonce týdnů, v podobě nejrůznějších zpráv, e-mailu, uživatelé, kteří otevřít zprávy, které umožňují virus, aby se rozešli na všech počítačích. To je další příklad použití počítačových útoků v hybridním válce proti naší zemi, „- řekl Geraščenko.
Útok ransomware virus WannaCry se stalo v polovině května 2017 a paralyzuje práci několika mezinárodních společnostech po celém světě. Škody způsobené virem měřítku World Community WannaCry, odhaduje na $ 1 miliarda.
Malware využívat zranitelnosti v operačním systému Windows, zamknout počítač a požadoval výkupné. Šíření viru byla zastavena náhodně jeden britský programátor - zaregistroval název domény, ke které je program určen.
Navzdory tomu, že kybernetické útoky měl WannaCry planetárním měřítku, to vše bylo zaznamenáno bylo vyplaceno pouze 302 případů o výkupné, čímž se hackeři mohli vydělat 116.000 $.
