
Článek pochází z meduza.io
90% všech mobilních telefonů na světě, může být kontrolováno hackery, podle ruské studie pozitivních Technologies, zabývající se bezpečnostními systémy mobilních operátorů. Poslechněte si rozhovory, odposlouchávají SMS zpráv, přístup k mobilní bankovnictví, a dokonce i instant messenger umožňuje málo známý (donedávna) zranitelnost globální telefonní infrastruktury - systém SS7 signalizační protokol, který přikazuje služba mobilní sítě jsou přenášeny. V roce 2013, bývalý CIA a Národní bezpečnostní agentura (NSA) Edward Snowden US poskytnout dokumenty z archivu NSA na speciálním programem založeným na SS7, otevírá možnost dohledu jakéhokoliv účastníka. V dubnu 2016 "díra" v SS7 úspěšně použit pro "experimentální odposlechů" amerického kongresmana. Je možné, že stejná technologie použita v Rusku. Zvláštní zpravodaj "Medusa" Turovsky řekl Daniel, jak je možné, že pod hrozbou odposlechu a hacking bylo prakticky každý majitel mobilního telefonu.
Jeden den v květnu 2016 Roman Udot přesvědčen o tom, že jeho telefon je využit.
Udot dlouho pracoval v "hlas" Pozorovatelé asociace, která monitoruje porušování voleb (a extrémně znervózňující ruské úřady). "Pokud si představit zájem, telefon se poklepe, je to jako dvakrát dvě jsou čtyři, - říká. - Učte se od konverzace, kam jdu na večeři s přáteli? Jedná se o náklady toho, co děláme. S tato potřeba smířit. "
V uplynulých letech, mnoho setkání a akce "hlasy", které nejsou hlášeny veřejně, tam byli důstojníci NTV - karta, odstraní vzrušující "odmaskování" filmy určené pro ruskou opozici (film o "The Voice", byl propuštěn 03.6.2016).
Několik dní před náhodným experiment s "The Voice" e-mailem kontaktován zástupci kanadského velvyslanectví. Ptali se na schůzku k projednání nadcházejících volbách do Dumy a práce sdružení. Typicky, takové konaly schůzky na velvyslanectví nebo v kavárně, ale tentokrát diplomaté nabídl setkat v kanceláři pozorovatelé. Přesné místo, datum a čas se již dohodly na telefonu. Udot napsal facebook spolupředseda "hlasy" Grigory Melkonyants; on souhlasil, že setkání a byl rád, že konečně bude možné ověřit, zda tam bude volání po personálu NTV.
Když Kanaďané přišli do kanceláře v blízkosti budovy téměř okamžitě došlo k televizi auto. V rozhovoru s novináři Udot uvedlo, že neposlechli telefonu. O několik dní později ve stejnou skupinu zaměstnanců, bývalý americký velvyslanec Michael McFauldozvěděl , kteří v roce 2012 následoval jej v případě, chování, které neoznamuje.Americké ministerstvo zahraničí pak předpokládá, že provozovatel vysílání má přístup k jeho plánu, praskání mailem nebo telefonicky.
Information Security Specialist jeden z ruských společností zapojených do počítačové obrany, řekl: "Medusa", že v případě Udot můžeme hovořit o dohledu ze strany bezpečnostními službami SORM (zařízení pro odposlech, které agenti FSB používané u soudu) nebo virus-špionážní telefonů. Je však možné, řekl, že odposlechy byly prováděny prostřednictvím zranitelnosti v oblasti mobilních komunikací, které téměř nikdo neví - pomocí "díry" v systému SS7 protokolů telefonní společnosti používají pro přenos příkazy služby. Kvůli této chybě zabezpečení Po jednoduché hack, můžete zachytit a poslouchat hovory, sledovat polohu volajícího, číst a dokonce přepsat SMS.
Pod útokem může být vlastníkem téměř libovolného telefonu - politik, lidskoprávní aktivista, novinář, podnikatel, manželka žárlivý manžel, žárlivý manžel, manželka;Ostatní sedm a půl miliardami účastníků mobilních sítí. Hackeři mohou zaútočit na libovolný telefon - a starou tlačítko, a chytré telefony a zařízení založené na systému iOS nebo Android.
Před útoky přes SS7 nejsou chráněny asi 90% mobilních operátorů na světě; SMS-zpráv 89% účastníků mohou být zachyceny; 58% účastníků mohou být sledovány; Talk účastníci mohou poslouchat na polovinu. To je uvedeno v poslední zprávě o pozitivním Technologies ruské společnosti, prošetřeny bezpečnostních systémů z největších mobilních operátorů na světě.
Co je SS7
SS7 zabezpečení ignorován po dobu více než 30 let.
SS7 se začala rozvíjet v roce 1970. Zatímco amatéři fond na výstavbu provizorních zařízení, přes které by mohly simulovat přenos signálů mezi telefonní ústředny ( "Interoffice signalizaci") a poslat je do požadovaného příkazu. Taková zařízení jsou známa jako "blue box", která umožňuje téměř bezplatné volání do jakéhokoliv místa určení, přičemž místní hovory. "Modrá krabice" v garáži bylo odebráno, například i tvůrci Apple Steve Jobs a Stephen Wozniak.
Pro boj s podvodníky telefonních společností sdílený účastníka (hlas) a servisní provoz (technický tým). Takže tam byl SS7, signalizační systém protokolů pro výměnu informací a směrování hovorů (které číslo volá, koho, kdy, a tak dále). To může být v porovnání se systémem metra: SS7 - tato služba tunelů pro dělníky a ne ty, na nichž vlaky.
SS7 začala pracovat na počátku 1980 a připojil telefonních operátorů po celém světě.V Rusku, USA, Asie, Evropy, protokoly mají různá jména, nejsou výrazně odlišné, ale vzájemně kompatibilní; celý systém na zařízení se podobá Internetu. V Rusku, nazvaný SS7 SS7 signalizaci ve společném kanálu (číslo 7), v USA - SSS7 v Německu - N7, Velká Británie - CCIS7; obecný název - SS7.
V časném 2000s, to byl navržen tak, aby doplňovaly SS7 - software SIGTRAN software, který dovolil posílat zprávy a příkazy IP-sítích: SS7 síťové komponenty se stal k dispozici ve veřejných sítích, připojit se k některé z nich mohou být na internetu.Nové a inovativní software pokračovala v práci na starém systému, který není chráněn;dále provádět "Postranní panel" V tomto systému se obrátil ještě snadnější.
Veřejná diskuse o "díry" v SS7 začala v roce 2008. Na hacker konference «Chaos Computer Club" (jeden z největších na světě), německý výzkumník Tobias Engel Information Security ukázal divákům, jak špehovat mobilních sítí založených na pronikání do SS7. Vláda a bezpečnostní síly zranitelnosti prý věděl ještě dříve.Odborníci Kniha o televizním Thomas Porter a Michael Gufan "Jak obejít ochranu VoIP» ( «Jak podvádět při VoIP bezpečnosti"; VoIP - internetové telefonie), zveřejněné v roce 2007, je uvedeno, že podání amerického prezidenta je vážně znepokojen vysokou mírou ohrožení útoky na základě SS7. O možnosti útoky prostřednictvím zranitelnosti v SS7 je uvedeno v jiných amerických novinách od roku 1998. Tato chyba zabezpečení by nemělo být vědomi mobilních operátorů.
V roce 2013, bývalý zaměstnanec CIA a National Security Agency Edward Snowden dal novinářům The Guardian a The Washington Post archivů, které potvrzují, že USA a britské zpravodajské služby samy o sobě mohou sledovat každého muže na planetě (a využít této příležitosti). Jejich akce, on vysvětloval , že "nechce žít ve světě, kde všechno, co dělají a říkají, je zaznamenána."
Ve stejném roce, The Washington Post uvedl , že NSA používá útok na SS7 jako způsobu dohledu. A ve vydání novinářů 2014 informován o speciálních programů pro sledování na základě SS7 - a to přes SS7 hackery může "určit polohu účastníka kdekoli na světě, k poslechu rozhovorů v reálném čase nebo pro záznam šifrované hovory a textové zprávy pro další dekódování ".
Teprve po zveřejnění v The Washington Post o zranitelnosti běžní občané se naučili.
Nicméně, po téměř tři roky po prvním zveřejnění materiálů na bázi archivech Snowden, bezpečnostní mobilní síťový systém, zdá se, že se nic nezměnilo. Mobilní operátoři po celém světě, zpravidla odmítají uznat existenci tohoto problému. Mnoho "bílých hackerů" (oni proniknout do společnosti, kterou si samy společnosti) jsou přesvědčeni, že SS7 zavedené a pokračuje existovat ve své současné podobě, včetně vzhledem k tomu, že je vhodné použít pro sledování a odposlouchávání. "Po celá léta, zpravodajské služby vědí a mlčí o zranitelnosti v komunikačních sítích, které činí lidi náchylné k hackery. Proč? Oni také používají jejich "- tvrdil publikaci The Daily Beast.
V pozdní 04. 2016 časopis Wired nazývá zranitelnosti SS7 "kritickou".
Možné útoky
Kdy malá schůzka o informační bezpečnosti je asi až do konce, Dmitrij Kurbatov pozitivních Technologies pokyn publikum: "SMS - pouze pro blahopřání, tajné konverzace - v terénu. Ústava zaručuje právo na soukromí korespondence, ale nespoléhejte na to. "
Dmitrij Kurbatov 30 let, na rameni tetování, to džínách a tričku s různobarevnými lebky; že je jedním z mála na světě odborníků na zranitelnosti SS7, pracovní vedoucí oddělení telekomunikačních systémů bezpečnostních Pozitivní Technologies ruské společnosti. Podle deníku Kurbatov s povolením od ruských mobilních operátorů, kteří se snaží jejich prasknutí.
"Poslouchej [lidé] přes SS7 - způsob je velmi pohodlný, nemusíte zanechat stopy, můžete ovládat odkudkoliv - říká Kurbatov. - Posedět můžete v Americe, a poslouchat na osobu v Německu ".
Přístup k hackování a odpich se otevře po připojení k systému SS7 - je nejtěžší v celém procesu hacking.
V prvních letech do SS7 mít přístupová vybraných komerčních i státních telefonních společností. V roce 2016 spočítat počet právních připojení k SS7 nemůže být: to, mobilních operátorů a mobilních virtuálních operátorů a poskytovatelů obsahu zábavy.Tyto společnosti statisíce lidí jsou zaměstnány; některé z nich mohou dopadat být neloajální zaměstnanci s potřebnými dovednostmi.
V roce 2014 Kurbatov a jeho kolega Sergej Puzankov zkouší, jak snadné je najít subjekt, který je připraven pro připojení k cizím lidem SS7. Ve svém projevu k zástupcům mobilních operátorů v Jižní Americe a ve střední Asii, oni předstírali začínajícím poskytovatelům obsahu doplňkových služeb, které vyžadují připojení k SS7, na "odeslat předplatitele nejlepší předpovědi počasí." Mnoho operátorů se dohodly, že jim umožní přístup k formální, jiní navrhli propojení čtyř tisíc dolarů. Podle Kurbatov, s přáteli v některé z provozovatelů sítí, přístup k SS7 snadné.
Odposlechy a dohled specializace zdá se bezpečnostní síly, je to drahé a obtížné.Nicméně, vzhledem k nejistotě SS7 informace o soukromí jakéhokoliv hacker může dostat průměr. K útoku odběratelé nepotřebují sofistikované zařízení. "Není třeba být génius, nebo zpravodajskou službu, si uvědomit, to vše - říká Kurbatov. - Softwarový balík my jsme psali, přidávání stáhnout z internetu. Práh entry -. nízká "
Vezmeme-li hlavní, že je zvednout SS7, útočník začne pracovat "pro účely" - tedy zákazníky, pro něž se chystá následovat. Za prvé, s použitím vhodného softwaru Uznává číslo IMSI - speciální identifikátor, který je přiřazen ke každé mobilního účastníka (obsahuje kód země, předčíslí a číslo interní jedinečné SIM kartě). Zároveň obdrží možnosti MSC / VLR (hovory a poloha přepínače), kterým je účastník on-line.
To vše bude vyžadovat útočníkovi trik "domácí" účastníka sítě a přenést je do svého - false. Pro "domácí" síti, bude to vypadat, jako by se účastník ( "objektivní") odešel pro roaming; Velmi předplatitel to se nikdy nedozvíme. Fake provozovatel sítě, čímž se získá tým, který je nyní samotný slouží účastníka (tj provozovatel obdrží signál, že jeho strana je v oblasti služeb jiného mobilního operátora). Poté se - s pomocí speciálního softwaru - hacker může zachytit SMS, poslouchat telefonní hovory, sledování umístění "cíl".
Kurbatov řekl, že tento přístup je v menší míře používané pro dohled; častěji - ukrást peníze z mobilních peněženek a SMS bankovnictví: to je obvykle málo peněz, ale kriminální gangy, které užíváte obrat . Pracují distribuce: vymyslel schéma jsou v téže zemi, jiní programátoři; přes většinu z těch, kteří pracují "v terénu" a přeloží a proplacení ukradené peníze.
V "hlubokého webu", které lze přistupovat přes Tor snadné najít nabídky na dohled: "Chcete-li vidět své přítelkyni? Kidalovo ne, první den dozoru volné "; "Make míč, polohování. A další užitečné služby. " K dispozici je také prodávají programy umožňující útok SS7. Ale v normálním otevřeného internetu jsou desítky stránek, které nabízejí objednat tisk SMS a volání. Jeden z nich prohlásil: "Chcete být jisti, že osoby?Vy nechcete udělat chybu? Naše služba je pro vás "Nicméně, soudě podle! Recenze , tyto lokality - podvod; již neodpovídají dále jen "klienti" obdržení první splátky. Jeden z informací bezpečnostních profesionálů v rozhovoru s "Medusa" pochyboval, že internet může jednat otevřeně místa pro sledování.
Kromě odposlechu hovorů a zpráv přes SS7 útokům hackerů lze odvodit sluchátko: Přístroj ukazuje, že zachytává signál, ale nemůže ho dosáhnout. Takové útoky by mohly poškodit podnikatele v průběhu jednání, reportéři vázání zdrojů; mohou být také použity v ozbrojené konflikty.
Hack
V dubnu 2016 německý badatel Karsten Nohl mobilních sítí v rámci experimentutelevizi CBS hacknutý a poslouchali přednášky amerického kongresmana Ted Lieu.Útočník znal jen číslo mobilního telefonu politiku. Pro hackery zneužít zranitelností v SS7. Navíc k odposlechu a záznamu všech rozhovorů, byl schopen sledovat pohyb congressman - i přesto, že telefon se vypne GPS.
Kongresman byl v šoku. Po experimentu, řekl reportérům, že v roce 2015, na jeho osobním telefonátu, americký prezident Barack Obama. "Diskutovali jsme s ním řadu otázek, - řekl. - Pokud hackeři bylo nás poslouchají, by se naučili obsah tohoto rozhovoru. To vše vyvolává velké znepokojení. " Ten požadoval , že Kongres provedla šetření a zajištěny uživatelů mobilních telefonů. "Lidé, kteří jsou si vědomi této mezery musí být zamítnut, - řekl. - Nevystavujte 300 milionů Američanů, celý národ v nebezpečí odposlechu telefonních hovorů jen proto, že tato chyba je známé a mohou být užitečné pro speciální služby. To je nepřijatelné. "
Prostřednictvím SS7, pravděpodobně více než jednou vážně poslouchal politiků.
V únoru 2014 yutyube vyslán zvukový záznam telefonického hovoru, který údajně zahrnovaly náměstek ministra zahraničí USA Victoria Nuland a americký velvyslanec v Kyjevě Geoffrey Payet. "Diplomaté" Ukrajinští politici diskutovali, "Nuland" Během rozhovoru řekl, zejména nepovažuje za "dobrý nápad" Vitali Klitschko zahrnutí místní samosprávy - a navrhli své kandidáty. Jeden z prvního záznamu rozhovoru zveřejněné na Twitter asistentem Dmitrij Rogozin Dmitrij Loskutov; Později tvrdil, že narazil na tento odkaz. Ve stejném roce došlo k nahrávání zvuku yutyube údajné konverzace Ukrajinští politici Julije Tymošenkové a Nestor Shufrych.
Na konci května 2014, Národní komise pro státní regulace v oblasti komunikace a informatizace Ukrajiny (NCCIR) zveřejněny výsledky ověřit informace, že některé z volání účastníků ukrajinské MTS procházejí ruských přepínačů. Ve zprávě uvedl, že hackeři využívající zranitelnosti, přešel předplatitelům "MTS-Ukrajina" k serveru, pravděpodobně patřící do Ruské "dcera» Tele2 - Rostov Mobilní komunikace. Tele2 zástupce je odepřen .
V Rusku, pro poslech volání nebo zachytit korespondenčních speciální služby mohou používat Šorm - hardwarový systém poskytnout provozně-vyhledávacích aktivit. To existuje již od konce roku 1980 a několikrát aktualizovány. Pod ruským právem, bezpečnostní služby mají právo používat systém pouze na základě soudního rozhodnutí. Ve stejné době v roce 2012, ruský Nejvyšší soud potvrdil právo naslouchat opozici zvláštních služeb pouze na základě toho, že jsou zapojeny do protestních aktivit. Vyšetřování ruského Forbes poukázal na to, že rozhodnutí o klepnutím na zaměstnance Nikdo není povinen ukázat FSB - telekomunikační operátoři nemají právo vědět, jehož jednání či zachycení pošty bezpečnostní služby. Kontrolní body Šorm jsou připojeny přes zabezpečené kabelu k serverům mobilních operátorů a poskytovatelů internetových služeb, pro odposlechy FSB důstojník stačí zadat příkazy na ovládacím SORM vzdáleného, který je pod kontrolou místních úřadů budovy.
Nicméně, s bezpečnostními službami Šorm můžete poslouchat pouze ruskými provozovateli předplatitelům - občané Ruska, kteří šli do jiných zemí, Pásové přes SORM nezdaří. Ale to vede ke zranitelnosti SS7.
Experiment
Prostorný pokoj Pozitivní Technologies s výhledem na region Proměnění Moskva asi 200 lidí každý den něco rozbít - na žádost těch, které zaseknout. V místnosti vypíná světlo - den postrádá velkými okny; Personál u stolků roztroušených bloky, dráty, telefony.
V rohu stolu sedí zkušený útočník SS7 Sergey Puzankov. Před ním dva monitory. Na jednom otevřeném programu Wireshark, ve kterém se monitoruje provoz SS7. Na druhé - samostatně vyvinutý software pro testování mobilních operátorů, to znamená, že právní hacking.
Nedaleko stojí Dmitrij Kurbatov. "Tento software byl dokončen stavět útoky, útočníci mohou udělat to samé," - říká a slibuje ukázat, jak snadné to je zachyceno volání a SMS. Odmítají experimentovat s odposlechů ruských politiků, podobně jako ten, který dal americký televizní kanál CBS.
Na žádost Sergeje Puzankova říkám jeho "experimentální" zaregistrované číslo v síti jednoho z ruských mobilních operátorů. Uslyšíte melodie mobilního telefonu ležící na stole; máme pár vteřin mluvit s placka. Kývne, otevře program, vstoupit do několika řádcích hacker software, telefonní číslo, IMSI - a tedy trvá "telefon hacknutý" ve falešném síti. Sergey požádáni, aby zavolat znovu. "Monitorované" mlčící telefon, ale žádá jiný, ležící na stole. "Takže jsme přesměrování volání," - říká. "A mohl jednoduše přesměrovat hovor tak, aby jej vypálit, zatímco A a B by normálně povídali a ničeho nevšiml," - dodává Kurbatov.
Puzankov nabízí sledování polohy účastnické linky. "No, možná moje žena bude snažit?" - Nabídne Kurbatov. Zaměstnancem společnosti, stojí vedle sebe, které nabízejí k testování svého manžela. "Dejme manžela pokoj, zjistit, to funguje? Home přijde dnes na pánvi, "- říká. Protože monitor je slyšet hlas dalšího důstojníka: "Může moje tchyně! Ona se nestará. "
Puzankov konečně získává experimentální číslo, na které jsem již volal. Stejný hacker software zavádí několik řádků - a umístí výsledky na mapě OpenCellId. To ukazuje polohu telefonu - není daleko od oblasti přeměny.
Ptám se můj intercept SMS. Posílám zprávy se slovem "odposlechu" v počtu Puzankova. Před účastníka zpráva nedosáhne, je v "falešné sítě" - v zachyceném dopravy v Wireshark vidíte moje číslo a SMS obsah. Puzankov dodává, že SMS ve "falešné sítě" lze zapsat a poslat do telefonu "cílů" v podobě upravovaného.
Hacking
Ve stejném způsobu, jakým hacker získá přístup k SS7, může zachytit autorizačních kódů z telegramu, WhatsApp a dvoufaktorových hesla autentizace Gmail, Facebook, "VKontakte».
Po cílové převod čísla v "falešné sítě" hacker iniciuje připojení k telegramu. Na zachyceného telefonu obdrží SMS s heslem. Po zadání hesla, bude hacker získat plný přístup ke posla - bude schopen napsat zprávu od někoho obličeje a číst všechny jeho dopisy, které automaticky načte telegram do nového telefonu. Uzavření bude číst zašifrovaný chat. Útočník může vytvořit nový vlastní chatu a chatu jménem zachyceného účastníka.
WhatsApp stará korespondence nelze číst - to není uložen na serveru, přičemž dubna 2016 WhatsApp včetně plné šifrování pro všechny uživatele.
Používání telefonu "roamingu" hacker může zachytit a heslo na ověření pomocí dvou faktorů z Gmailu, přichází jako SMS. "Vše záleží na SMS, může být počítačový pirát - a to už byl kompromitován od okamžiku, kdy SS7 vydělané, - řekl německý hacker Karsten Nohl. - Mobilní síť, zřejmě nejslabším článkem naší digitální ochrany ".
Oběti málokdy vědí, že zlomil. Podle studie z americké společnosti FireEye, která vyvíjí programy proti internetovým útokům, průměrný čas strávený v ohrožení sítě hacker nebo účtu pro detekci - asi 205 dnů.
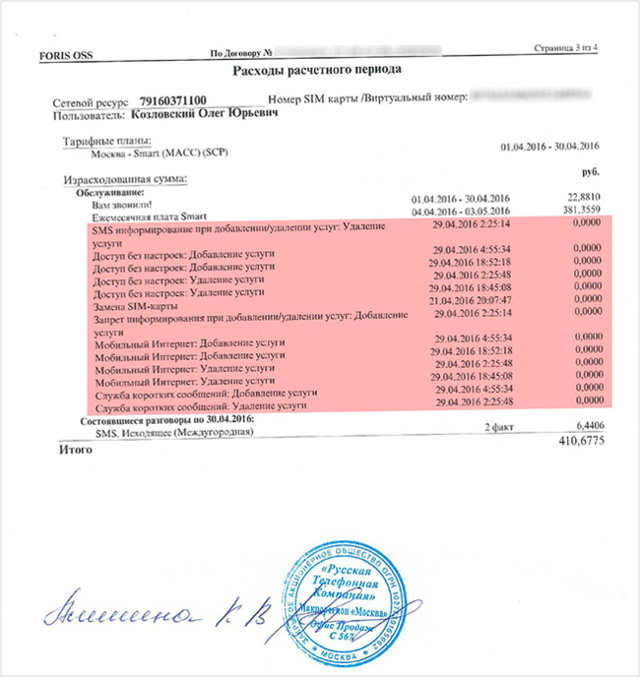
V noci ze dne 29. dubna 2016 o prolomení jejich účty v telegramu hlášeny opoziční vůdce Oleg Kozlovský a fond pro boj proti korupci George Alburi oba - MTS předplatitelé. Neznámý zachytil SMS s autorizačním kódem z jejich účtů. To stačilo, aby se do systému - od opozice nebyla povolena dvoufaktorovou autentizaci pomocí hesla. Kozlovsky a Alburovu SMS s povolením nepřišel.
řekl Kozlovsky, že v době vytloukání MTS zakázána zásilková služba SMS. Služba podpory údajně řekl : "krátkých textových zpráv služby jste zakázali naše technické oddělení bezpečnosti." Později aktivisté zaslali potvrzení o službách za duben 2016: a Kozlowski, a oni je uvedeno Alburova mimo službu krátkých zpráv. MTS je odepřen, zástupce MTS Dmitrij Solodovnikov řekl : "Neexistuje žádná dohoda, která má zakázat služby neprovádí. Nevylučují pravděpodobnost napadení virem nebo přístup k účtu prostřednictvím webového rozhraní. "
V případě, že opozice zaútočili přes SS7, by hackeři snadno provést napadeným odběratelé nepřijde SMS. Podle odborníků Pozitivní technologií na tomto příběhu lze nahlížet z jiného úhlu: snad MTS bezpečnostní oddělení má zakázané SMS, aby se zabránilo rozvoji útoku. "Nevíme, kdy a na jaké úrovni oni lomanuli a kolik odběratelé byli napadeni, - napsal ji. - Je možné, že oni našli podezřelých transakcí a v každém případě zablokoval celou řadu služeb (ale už bylo příliš pozdě) ".
Creator Telegram Pavel Durov po hacking , řekl : "Zdá se, že ruské zvláštní služby se rozhodli začít vyvíjet tlak na operátory, aby začali zachytit kódu SMS autorizace.Obvykle k tomu dochází jen v kanibala, a ne se starat o jejich režimy dobrého jména -. Střední Asii, na Středním východě, někdy "

Ruští mobilní operátoři
Zástupce "MegaFon" Julia Dorokhin v rozhovoru s "Medúza" souhlasil, že "použití těchto protokolů k nekalým účelům bezohlednými organizacemi, které mají připojení k SS7., - Riziko pro průmysl" Dodala, že SS7 "není k dispozici v plné předplatitelům konvenční," a obvinil pozitivním Technologies v "nafukování problému." " Chtějí zvýšitsvé prodeje; zařízení, které se vyvinuly, nejsou v poptávce, "- řekl Dorokhin.
Mobilní operátor opakovaně zaznamenány podezřelé SS7 dotazů od zahraničních operátorů, ale byly blokovány speciálního zařízení; Techničtí odborníci z "megafon", v závislosti na společnosti, "uzavřel zranitelnost", poslouchat předplatitele (stejně jako CBS během experimentu s kongresman) nepovede.
Zástupce "VimpelCom" ( "Beeline"), Anna Aybasheva v reakci na žádost o "Medusa" poslala stručnou poznámku: "bezpečnost osobních údajů našich zákazníků je naší nejvyšší prioritou. "VimpelCom" realizuje řadu opatření, aby maximalizoval ochranu vaší sítě. A jako výsledek - vidíme žádné masivní útoky na naši síť SS7. Bohužel, nemůžeme zveřejnit žádné podrobnosti o ochranu naší sítě, protože je omezený přístup k informacím. "
MTS odmítla vyjádřit. "Bohužel, budeme zdrží," - Dmitry Solodovnikov MTS řekl.Zaměstnanci Tele2 nemohl odpovědět "Medusa" po dobu jednoho týdne, s odvoláním na nedostatek času.
Zástupci ruských mobilních operátorů s extrémní neochota diskutovat případy odposlechů nebo přesměrování zpráv přes SS7. Na jednom setkání, zaměstnanec jednoho z operátorů, který doporučila společnost Pozitivní Technologies, Kurbatov odvrátila od monitoru a řekl: "Nemohu vám umožní zjistit, kdo byl terčem útoků."
6 rad pro paranoidní uživatele
1. Neposílejte své telefonní číslo - ať vím jen známí.
2. Neprotokolovat e-mail a instant messenger na "Light" Poškozený telefonní číslo. Je lepší požádat přítele, kterému důvěřujete a kdo není spojen s vámi v první řadě, aby se váš správce - na jeho telefon bude přichází hesel dvoufaktorové autentizace.
3. poslové používat pouze důvěrné rozhovory.
4. tajné chat rooms k použití kódové slovo (který zná zdroj) - takže se můžete chránit před rozhovoru s vetřelci, cizí zmocnil důvěrných chatu.
5. Pomocí dvoufaktorová autentizace - heslo k ochraně vašeho účtu; na vlastní účet vázáno na SIM kartu "příslušného členského státu" (Pavel Durov Rady).
6. skutečné tajemství rozhovory vedou v terénu. V otevřeném poli.
Daniel Turov
Moskva
Tags: odposlechy , odposlech , sledovani , Android
